Recovery Readiness của doanh nghiệp: AI đang rút ngắn thời gian ứng phó, tổ chức đã thực sự sẵn sàng phục hồi?
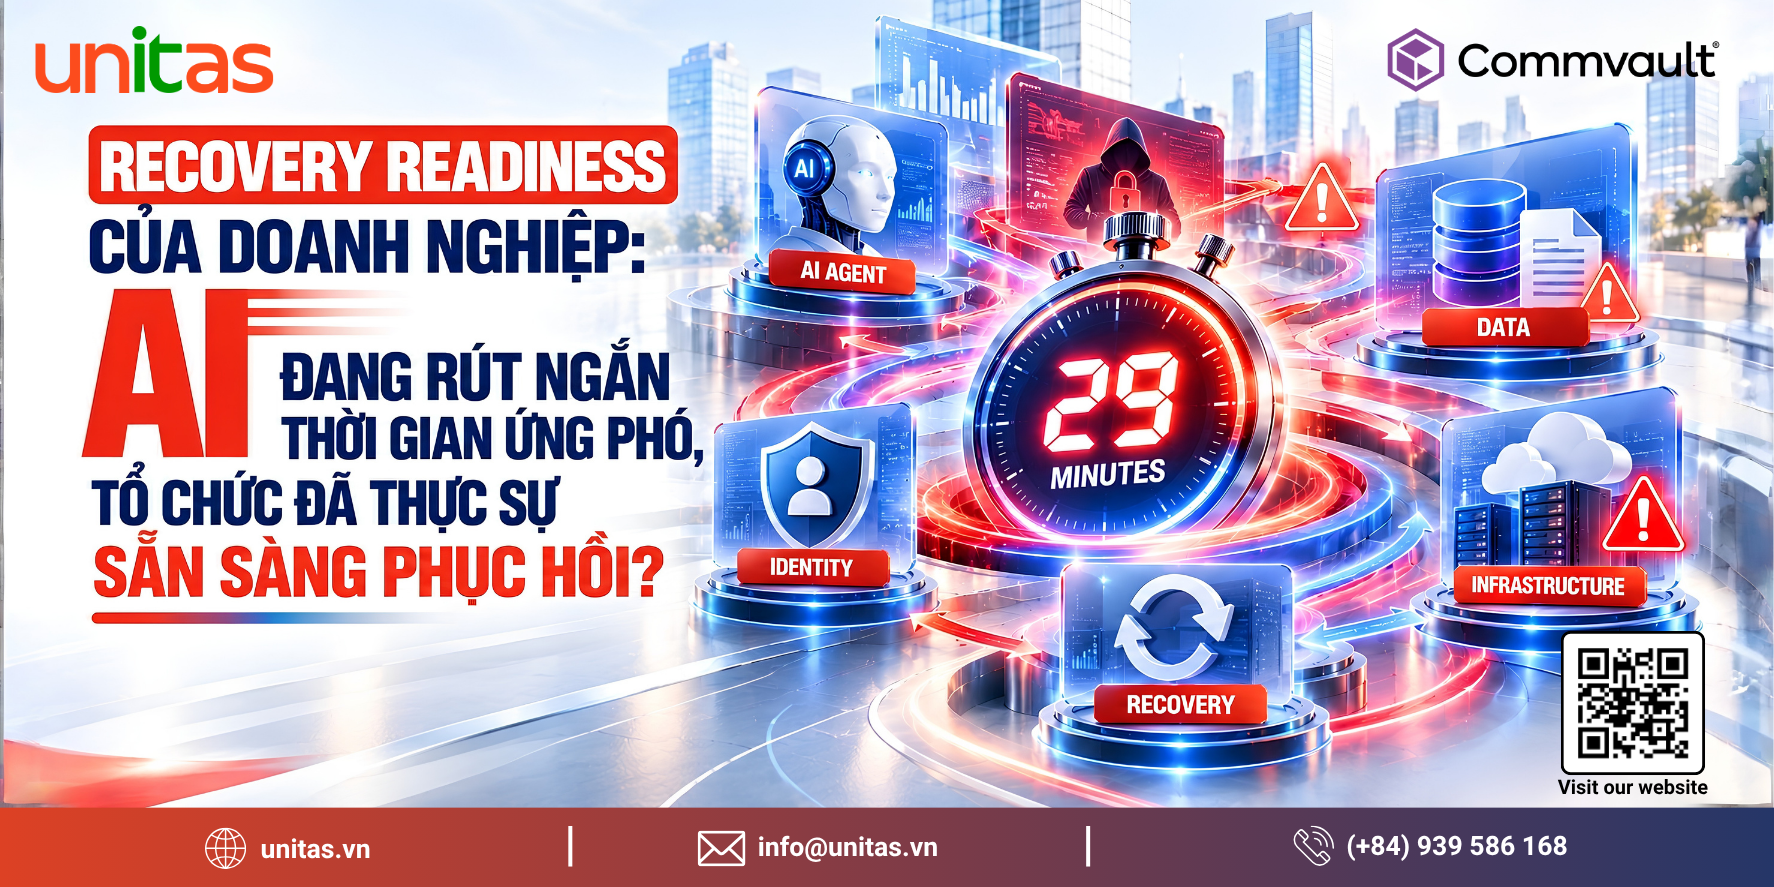
Recovery Readiness của doanh nghiệp đang trở thành một yêu cầu cấp thiết khi AI không chỉ mở rộng khả năng tự động hóa mà còn làm thay đổi tốc độ diễn biến của các rủi ro an ninh mạng.
Trong nhiều năm, câu hỏi quen thuộc của đội ngũ IT là: doanh nghiệp có backup chưa, có Disaster Recovery (DR) Plan chưa và có đủ công nghệ để phục hồi hay không?
Những câu hỏi đó vẫn cần thiết. Nhưng chúng chưa đủ.
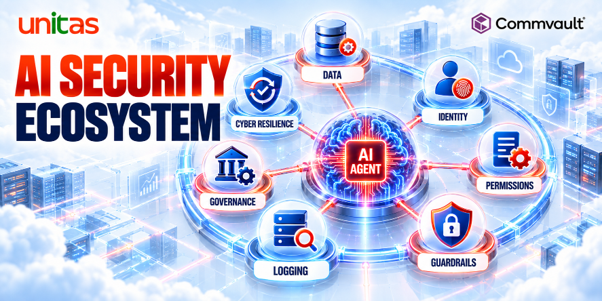
Commvault chỉ ra rằng AI đang làm tăng quy mô và tốc độ của các rủi ro an ninh mạng. Hàng nghìn agent có thể hoạt động liên tục, tương tác với dữ liệu, danh tính người dùng và hạ tầng trong cả môi trường SaaS lẫn on-prem theo những cách ngày càng khó quan sát một cách toàn diện.
Một con số cho thấy áp lực này rõ hơn: theo dữ liệu từ CrowdStrike do Commvault trích lại, breakout time trung bình trong năm 2026 đã giảm từ 48 phút xuống còn 29 phút so với năm trước. Breakout time là khoảng thời gian từ khi attacker giành quyền truy cập đầu tiên đến khi bắt đầu di chuyển sâu hơn trong mạng nội bộ.
Khi thời gian ứng phó chỉ còn được tính bằng phút, doanh nghiệp không thể đợi đến khi sự cố xảy ra mới bắt đầu xác định dữ liệu nào quan trọng, workload nào cần phục hồi trước hoặc recovery point nào còn đáng tin cậy.
Đó là khoảng cách giữa “có khả năng phục hồi” và “đã sẵn sàng phục hồi”.
Recovery Readiness của doanh nghiệp khác gì so với việc chỉ “Recoverable”?
Một tổ chức có backup, DR plan và các công nghệ phục hồi có thể được xem là recoverable.
Nhưng điều đó chưa chứng minh tổ chức sẽ phục hồi thành công khi một sự cố an ninh mạng thực sự xảy ra.
Commvault mô tả sự khác biệt này như khoảng cách giữa lý thuyết và năng lực thực tế. “Recoverable” nghĩa là có những cơ chế có thể hỗ trợ recovery. “Recovery-ready” nghĩa là doanh nghiệp đã chứng minh các cơ chế đó có thể đưa hoạt động vận hành trọng yếu của doanh nghiệp trở lại trong điều kiện thực tế.
Đọc ngay bài viết “Recovery-Ready or Just Recoverable?” từ Commvault.
Điều này thay đổi hoàn toàn cách nhìn về Recovery Readiness của doanh nghiệp.
Thước đo không nên chỉ là:
- Backup job có thành công không?
- RPO/RTO trong tài liệu là bao nhiêu?
- DR site có tồn tại không?
Doanh nghiệp cần biết thêm:
- Những gì cần được phục hồi trước?
- Các phụ thuộc giữa các hệ thống đã được hiểu đầy đủ chưa?
- Recovery point có sạch và đáng tin cậy không?
- Quy trình đã được kiểm thử dưới áp lực thực tế chưa?
Đây là lý do Recovery Readiness ngày càng trở thành một vấn đề về duy trì hoạt động của doanh nghiệp (business continuity), không chỉ là một bài toán riêng của đội ngũ vận hành backup.
Recovery Readiness của doanh nghiệp phải thay đổi gì khi AI đẩy nhanh tốc độ tấn công?
AI không tạo ra mọi threat vector từ đầu. Các kiểu tấn công như credential exposure, malicious package, misconfiguration hay compromised identity đều đã tồn tại từ lâu.
Điểm khác biệt là tốc độ.
Commvault nhận định AI đang giúp các khả năng tấn công và tự động hóa phát triển nhanh hơn, trong khi doanh nghiệp lại phải quản lý số lượng agent, danh tính và tương tác giữa chúng ngày càng lớn.
Vì vậy, Recovery Readiness của doanh nghiệp cần thay đổi ở ba lớp.
1. Recovery phải có tốc độ ứng phó theo kịp machine speed
Nếu breakout time chỉ còn 29 phút, quy trình phụ thuộc quá nhiều vào việc chuyển cấp xử lý thủ công và phê duyệt nhiều tầng có thể khiến mối nguy tiếp tục di chuyển trong lúc doanh nghiệp vẫn đang quyết định phải làm gì.
Commvault cho rằng resilience trong môi trường AI phải có khả năng hoạt động ở machine speed, với phản ứng trực tiếp và nhanh hơn trước các tín hiệu quan trọng liên quan đến an toàn dữ liệu.
Điều đó không đồng nghĩa với việc loại bỏ con người khỏi quy trình ứng phó sự cố.
Mục tiêu là xác định trước:
- Cảnh báo nào có thể kích hoạt phục hồi?
- Ai có quyền kích hoạt quy trình?
- Những workload nào cần được ưu tiên?
- Những danh tính nào cần được cô lập?
- Recovery point nào có thể được kiểm chứng tự động?
- Khi nào cần chuyển sang môi trường sạch (clean)?
Khi những quyết định này chưa được chuẩn hóa trước khi sự cố xảy ra, 29 phút sẽ trở thành một khoảng thời gian quá ngắn để doanh nghiệp ứng phó.
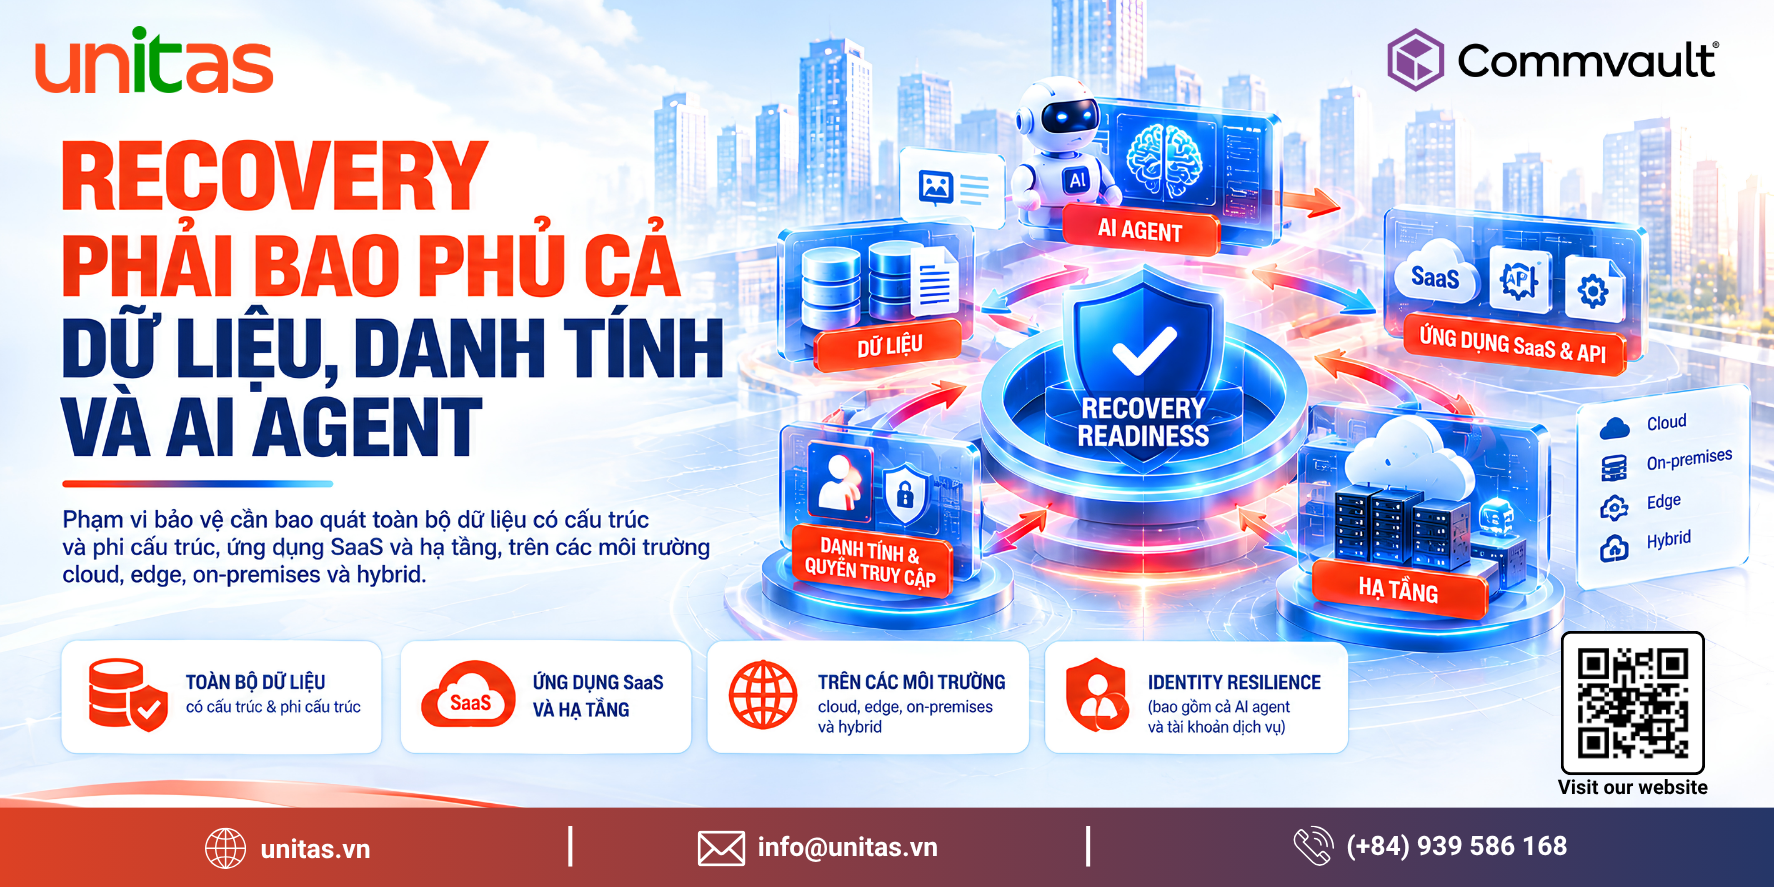
2. Recovery phải bao phủ cả dữ liệu, danh tính và AI agent
Một hệ thống AI hiện đại không hoạt động độc lập mà phụ thuộc vào nhiều thành phần khác nhau.
Chẳng hạn, một mô hình AI có thể cần đến dữ liệu huấn luyện, cơ sở dữ liệu vector, các dịch vụ SaaS, API, hệ thống quản lý danh tính và quyền truy cập, kho lưu trữ cũng như hạ tầng triển khai trên cloud hay tại chỗ (on-premises).
Commvault lưu ý rằng phạm vi bảo vệ cần bao quát toàn bộ dữ liệu có cấu trúc và phi cấu trúc, ứng dụng SaaS và hạ tầng, trên các môi trường cloud, edge, on-premises và hybrid.
Điều này làm cho Recovery Readiness của doanh nghiệp trở thành một bài toán cần phải xem xét các mối quan hệ phụ thuộc lẫn nhau giữa các thành phần
- Khôi phục cơ sở dữ liệu nhưng danh tính hoặc tài khoản truy cập vẫn bị xâm phạm thì chưa thể xem là phục hồi hoàn tất.
- Khôi phục ứng dụng nhưng dữ liệu phía sau đã bị hỏng hoặc sai lệch thì ứng dụng vẫn không thể hoạt động bình thường.
Tương tự, nếu đưa một AI agent trở lại môi trường production khi quyền truy cập hoặc thông tin xác thực của agent vẫn chưa đáng tin cậy, doanh nghiệp có nguy cơ khiến sự cố bảo mật tái diễn.
Đây cũng là lý do Commvault nhấn mạnh rằng Identity Resilience ngày nay không chỉ áp dụng cho người dùng mà còn cần bao gồm các danh tính phi con người, chẳng hạn như AI agent và các tài khoản dịch vụ.
3. Từ “restore nhanh” sang Clean Recovery
Một trong những điểm khác biệt quan trọng nhất giữa Cyber Recovery và Disaster Recovery (DR) truyền thống là yêu cầu về độ tin cậy của hệ thống và dữ liệu sau khi phục hồi (trust).
DR truyền thống thường tập trung xử lý những sự cố có nguyên nhân tương đối rõ ràng, chẳng hạn như trung tâm dữ liệu ngừng hoạt động, lỗi phần cứng hoặc gián đoạn hạ tầng.
Trong khi đó, sự cố an ninh mạng phức tạp hơn. Doanh nghiệp không chỉ cần khôi phục hệ thống mà còn phải xác định hệ thống nào đã bị xâm nhập, dữ liệu nào vẫn còn đáng tin cậy và liệu quá trình phục hồi có vô tình đưa mối đe dọa trở lại môi trường production hay không.
Commvault nhấn mạnh rằng khả năng chống chịu trước sự cố chỉ thực sự có ý nghĩa khi doanh nghiệp có thể khôi phục về trạng thái an toàn. Nếu khôi phục một file đã bị xâm nhập, một tập dữ liệu đã bị hỏng hoặc đưa một AI agent trở lại hoạt động khi danh tính và quyền truy cập của agent vẫn tiềm ẩn rủi ro, doanh nghiệp có thể phải đối mặt với một sự cố bảo mật mới.
Vì vậy, Recovery Readiness của doanh nghiệp cần bao gồm các khả năng:
- Xác định điểm phục hồi đáng tin cậy (trusted recovery point).
- Kiểm tra tính toàn vẹn của dữ liệu (data integrity).
- Thiết lập môi trường phục hồi được cô lập.
- Xác minh danh tính và quyền truy cập.
- Kiểm tra các mối quan hệ phụ thuộc giữa ứng dụng và hệ thống.
- Khôi phục các workload về môi trường production theo đúng thứ tự.
Thời gian phục hồi vẫn là yếu tố quan trọng. Tuy nhiên, khôi phục nhanh thôi là chưa đủ; hệ thống và dữ liệu sau khi phục hồi còn phải sạch, an toàn và đáng tin cậy.
Minimum Viable Business: Không thể Recovery-Ready nếu không biết điều gì phải được phục hồi trước
Một chiến lược Recovery Readiness có thể thất bại ngay từ một câu hỏi tưởng chừng rất cơ bản:
Doanh nghiệp cần khôi phục những gì trước tiên để có thể tiếp tục hoạt động?
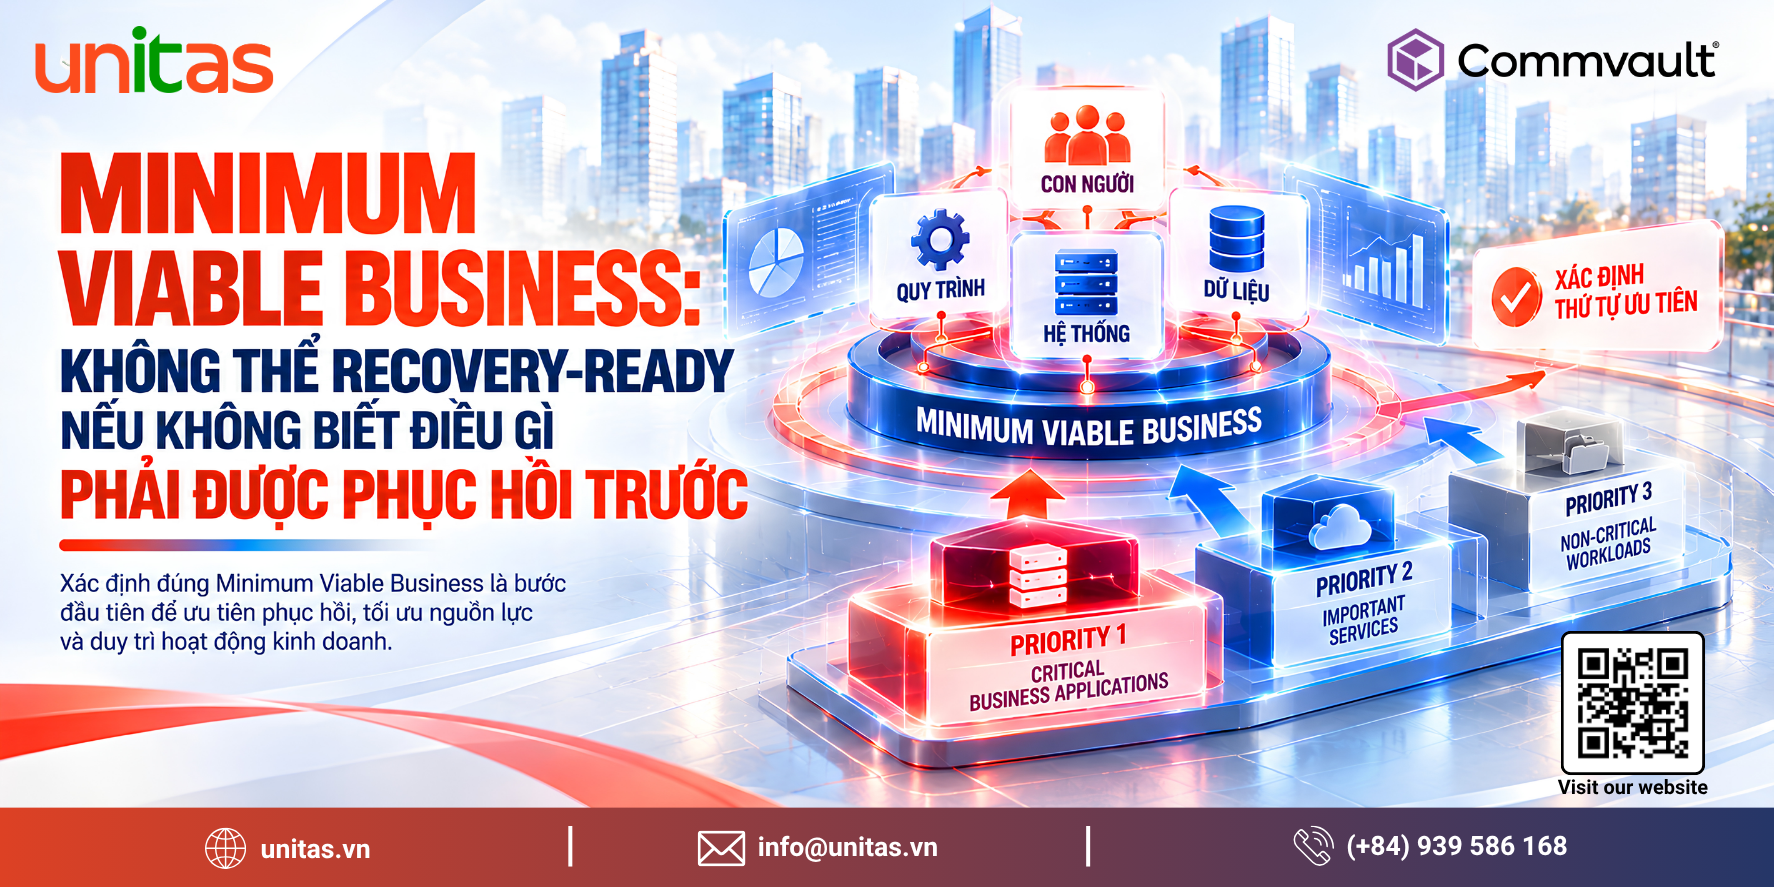
Theo nghiên cứu của IDC được Commvault dẫn lại, khảo sát 539 nhà quản lý và người ra quyết định về CNTT và khả năng chống chịu trước sự cố tại Mỹ và Canada cho thấy 57,7% tổ chức chưa xác định đầy đủ Minimum Viable Business.
Minimum Viable Business không đơn thuần là danh sách các ứng dụng quan trọng. Khái niệm này bao gồm tập hợp tối thiểu các yếu tố:
Con người + Quy trình + Hệ thống + Dữ liệu
mà doanh nghiệp cần để duy trì hoạt động khi xảy ra gián đoạn.
Đây là yếu tố quan trọng trong chiến lược Recovery Readiness. Nếu mọi workload đều được xếp vào nhóm critical, đội ngũ phục hồi sẽ khó xác định thứ tự ưu tiên thực sự.
Trong thực tế, các nguồn lực phục hồi đều có giới hạn:
- Năng lực hạ tầng có giới hạn.
- Băng thông mạng có giới hạn.
- Tài nguyên tính toán có giới hạn.
- Nhân lực và thời gian cũng có giới hạn.
Commvault lưu ý rằng doanh nghiệp không thể kỳ vọng khôi phục ngay toàn bộ môi trường có quy mô hàng petabyte sau một sự cố an ninh mạng nghiêm trọng. Hiệu quả phục hồi phụ thuộc vào việc xác định rõ thành phần nào cần được khôi phục trước, thành phần nào có thể khôi phục sau và hoạt động kinh doanh nào phụ thuộc vào từng quyết định đó.
Sự rời rạc giữa các công cụ đang gia tăng thêm chi phí vận hành cho Recovery Readiness
Một vấn đề khác thường không phát sinh từ một dự án riêng lẻ, mà tích lũy dần qua nhiều năm, là sự phân mảnh trong hệ thống công cụ bảo vệ dữ liệu.
- Đội ngũ Cloud lựa chọn một công cụ bảo vệ dữ liệu riêng.
- Các ứng dụng SaaS sử dụng một cơ chế sao lưu khác.
- Đội ngũ ứng dụng xây dựng quy trình vận hành riêng.
- Các thương vụ mua bán, sáp nhập doanh nghiệp kéo theo những nền tảng mới.
- Hệ thống edge và AI tiếp tục bổ sung các thành phần phụ thuộc mới.
Commvault gọi những chi phí phát sinh tích lũy từ các quyết định riêng lẻ này là “chi phí vận hành tiềm ẩn” (hidden operational tax). Mỗi phương thức bảo vệ dữ liệu mới đều có thể kéo theo một bộ chính sách, quy trình vận hành, trường hợp ngoại lệ, quy trình phục hồi và yêu cầu kỹ năng riêng cần duy trì
Khi số lượng công cụ và thành phần cần quản lý ngày càng tăng, doanh nghiệp có thể gặp phải những vấn đề sau:
- Chính sách bảo vệ dữ liệu không còn đồng nhất theo thời gian.
- Trách nhiệm quản lý bị phân tán giữa các đội ngũ.
- Quy trình phục hồi khác nhau giữa các nhóm vận hành.
- Kiến thức quan trọng tập trung vào một số ít nhân sự.
- Việc kiểm thử khả năng phục hồi khó được thực hiện một cách nhất quán và lặp lại.
Đến một thời điểm, câu hỏi không còn đơn thuần là từng workload đã được sao lưu hay chưa, mà là toàn bộ doanh nghiệp có thể phục hồi theo một phương thức nhất quán, có thể kiểm chứng và lặp lại hay không.
Đây chính là một trong những rào cản lớn đối với Recovery Readiness của doanh nghiệp.
Unified Data Protection góp phần nâng cao mức độ Recovery Readiness như thế nào?
Unified Data Protection không đơn thuần là giảm số lượng nhà cung cấp hoặc hợp nhất mọi công cụ bằng mọi giá.
Theo Commvault, mục tiêu rộng hơn là giảm sự phức tạp trong vận hành, bảo đảm tính nhất quán ở những khâu cần thiết và giúp quá trình phục hồi trở nên dễ dự đoán, có thể lặp lại và đáng tin cậy hơn.
Có bốn hướng tiếp cận đáng chú ý:
- Đơn giản hóa quản lý: Giảm số lượng hệ thống quản lý và quy trình độc lập cần phối hợp với nhau.
- Chuẩn hóa bảo vệ dữ liệu: Thiết lập các tiêu chuẩn bảo vệ nhất quán cho workload trên nhiều môi trường khác nhau.
- Tích hợp bảo mật vào quy trình phục hồi: Bảo mật không chỉ dừng ở việc bảo vệ dữ liệu backup mà còn phải được tích hợp xuyên suốt quá trình phục hồi.
- Liên tục kiểm chứng khả năng phục hồi: Thường xuyên kiểm thử và xác minh khả năng phục hồi thực tế, thay vì chỉ dựa vào tài liệu kế hoạch.
Cách tiếp cận này đặc biệt có ý nghĩa đối với các môi trường AI.
Một ứng dụng AI có thể đồng thời phụ thuộc vào dữ liệu, pipeline xử lý, danh tính và quyền truy cập, kho lưu trữ, hạ tầng cloud và các dịch vụ SaaS. Bảo vệ riêng lẻ từng thành phần không đồng nghĩa với việc doanh nghiệp có thể khôi phục toàn bộ hệ thống AI khi xảy ra sự cố.
Vì vậy, kiến trúc Data Protection cần được đánh giá cùng với Recovery Readiness của doanh nghiệp, thay vì xem backup như một chức năng độc lập.
AI cũng đang thay đổi nhiệm vụ bảo mật của CISO
AI không làm mất đi tầm quan trọng của những nguyên tắc bảo mật cốt lõi.
Theo Commvault, các vấn đề như ransomware, bảo mật danh tính, quản lý lỗ hổng, rủi ro từ bên thứ ba, bảo mật cloud, bảo vệ dữ liệu và khả năng phục hồi vẫn luôn hiện hữu. Điều AI thay đổi là tốc độ mà các mối đe dọa phát triển và sự cố có thể diễn biến.
Đọc ngay bài viết “How AI Has Impacted the Security Mission” từ Commvault.
Đồng thời, doanh nghiệp phải đối mặt với hai xu hướng diễn ra song song:
- Kẻ tấn công sử dụng AI để giảm thời gian và trình độ chuyên môn cần thiết cho một số hoạt động tấn công.
- Nhân viên nhanh chóng ứng dụng AI vào công việc, trong khi các cơ chế quản trị và kiểm soát của doanh nghiệp chưa chắc đã theo kịp.
Điều này đặt CISO trước hai nhiệm vụ song hành: bảo vệ AI (Defend AI) và tạo điều kiện để doanh nghiệp ứng dụng AI một cách an toàn (Enable AI Safely).
Theo Commvault, bộ phận bảo mật không nên chỉ đóng vai trò như một lực lượng kiểm soát, ngăn cản việc sử dụng AI (AI Police). Thay vào đó, CISO cần xác định rõ các giới hạn bảo mật để doanh nghiệp có thể đổi mới và ứng dụng AI nhanh chóng, đồng thời bảo đảm các hoạt động đó nằm trong phạm vi kiểm soát. Mục tiêu là giúp con đường ứng dụng AI an toàn trở thành lựa chọn thuận tiện nhất cho người dùng.
Điều này liên quan trực tiếp đến Recovery Readiness. Khi AI agent không chỉ tạo nội dung mà còn có thể thực hiện hành động, việc kiểm soát quyền hạn, danh tính, nguồn gốc và tính xác thực, giám sát hoạt động cũng như giới hạn phạm vi ảnh hưởng khi xảy ra sự cố càng trở nên quan trọng.
Vì vậy, bảo mật không chỉ dừng lại ở việc ngăn chặn sự cố. Doanh nghiệp còn cần chuẩn bị năng lực phục hồi có kiểm soát khi các biện pháp phòng ngừa không đủ để ngăn sự cố xảy ra.
Doanh nghiệp đã thực sự Recovery-Ready chưa?
Trước khi kết luận rằng tổ chức đã đạt được Recovery Readiness, đội ngũ IT, Security và Business có thể kiểm tra 6 câu hỏi sau:
- Minimum Viable Business đã được xác định rõ để duy trì hoạt động kinh doanh chưa? Không chỉ bao gồm ứng dụng mà còn cả con người, quy trình, danh tính, dữ liệu và các thành phần phụ thuộc.
- Business và IT đã thống nhất thứ tự ưu tiên phục hồi chưa? Đội ngũ kỹ thuật không nên tự quyết định toàn bộ thứ tự chỉ dựa trên hiện trạng hạ tầng.
- Doanh nghiệp có thể nhanh chóng xác định điểm phục hồi đáng tin cậy không? Có bản sao lưu chưa đủ nếu chưa thể xác minh tính toàn vẹn của dữ liệu.
- Môi trường phục hồi đã được cô lập và kiểm chứng chưa? Mục tiêu là tránh đưa các hệ thống hoặc dữ liệu đã bị xâm nhập trở lại môi trường production.
- Kế hoạch phục hồi đã được kiểm thử trong thực tế chưa? Commvault nhấn mạnh rằng sự tin tưởng vào năng lực phục hồi phải dựa trên kết quả kiểm thử, chứ không chỉ trên kế hoạch được xây dựng.
- Kiến trúc bảo vệ dữ liệu hiện tại có quá rời rạc không? Nếu mỗi workload sử dụng chính sách, công cụ và quy trình phục hồi riêng, việc chứng minh khả năng phục hồi nhất quán trên toàn doanh nghiệp sẽ trở nên khó khăn hơn.
Nếu phần lớn câu trả lời vẫn chỉ dừng ở mức “chúng tôi nghĩ là có”, doanh nghiệp có thể vẫn chỉ là recoverable, chứ chưa thực sự recovery-ready.
Trong kỷ nguyên AI, Recovery Readiness phải là năng lực được duy trì liên tục
AI đang làm thay đổi cách doanh nghiệp tiếp cận Cyber Resilience, không chỉ vì những mối đe dọa mới xuất hiện.
Điều đáng chú ý hơn là rủi ro có thể lan rộng nhanh hơn, trong khi các mối quan hệ phụ thuộc giữa những thành phần của hệ thống ngày càng phức tạp và khó kiểm soát đầy đủ.
Mốc breakout time 29 phút là một ví dụ cho thấy thời gian dành cho việc phát hiện và ứng phó có thể rất ngắn. Đồng thời, 57,7% tổ chức trong nghiên cứu IDC được Commvault dẫn lại chưa xác định đầy đủ Minimum Viable Business, cho thấy khoảng cách giữa việc sở hữu công nghệ phục hồi và khả năng chứng minh kết quả phục hồi thực tế.
Trong bối cảnh đó, mức độ sẵn sàng phục hồi của doanh nghiệp cần được xây dựng trên ba nền tảng:
- Xác định rõ những gì cần được phục hồi trước tiên.
- Xác định được điểm phục hồi thực sự đáng tin cậy.
- Xây dựng kiến trúc và quy trình nhất quán, có thể kiểm thử thường xuyên.
Unified Data Protection có thể giúp giảm sự phức tạp trong vận hành và hạn chế tình trạng phân mảnh công cụ. Tuy nhiên, mục tiêu cuối cùng không đơn thuần là hợp nhất công cụ, mà là giúp quá trình phục hồi trở nên dễ dự đoán, có thể lặp lại và đáng tin cậy hơn.
Trong kỷ nguyên AI, câu hỏi chiến lược vì thế không chỉ là:
“Doanh nghiệp đã có công nghệ sao lưu và phục hồi chưa?”
Mà quan trọng hơn là:
“Nếu sự cố an ninh mạng xảy ra ngay lúc này, doanh nghiệp có thể chứng minh rằng các hoạt động kinh doanh trọng yếu sẽ được khôi phục an toàn, đúng thứ tự ưu tiên và trong thời gian chấp nhận được hay không?”
Đánh giá Recovery Readiness trước khi sự cố buộc doanh nghiệp phải kiểm chứng
Doanh nghiệp đã đầu tư vào Backup, DR và Data Protection, nhưng liệu đã thực sự sẵn sàng phục hồi và chứng minh kết quả khi sự cố xảy ra?
Unitas có thể cùng đội ngũ IT, Security và Business rà soát mức độ Recovery Readiness của doanh nghiệp dựa trên:
- Minimum Viable Business và các Dependencies: Xác định những thành phần thiết yếu cần được phục hồi để duy trì hoạt động kinh doanh.
- Recovery Priority: Xác định thứ tự ưu tiên phục hồi theo mức độ ảnh hưởng đến hoạt động kinh doanh.
- Clean Recovery và Trusted Recovery Point: Đánh giá khả năng phục hồi từ điểm dữ liệu đáng tin cậy trong môi trường an toàn.
- Testing và Recovery Validation: Kiểm chứng kế hoạch phục hồi thông qua thử nghiệm thực tế.
- Data Protection Fragmentation: Đánh giá mức độ phân mảnh, rời rạc của kiến trúc bảo vệ dữ liệu, công cụ và quy trình phục hồi.
- Khả năng bảo vệ và phục hồi workload AI, SaaS, cloud và hybrid: Rà soát khả năng phục hồi toàn diện trên các môi trường và những thành phần phụ thuộc liên quan.
Đăng ký tư vấn Commvault cùng Unitas để đánh giá khoảng cách giữa “Recoverable” và “Recovery-Ready”, từ đó xây dựng lộ trình Cyber Resilience phù hợp với môi trường thực tế.
- Hotline: (+84) 939 586 168
- Email: info@unitas.vn
- Website: https://unitas.vn
- Zalo OA: https://zalo.me/1357934001194624118
- LinkedIn: https://www.linkedin.com/company/unitasvietnam