Identity Resilience của Commvault đang mở rộng cách tiếp cận Cyber Resilience từ câu hỏi “Doanh nghiệp có bản sao lưu hay không?” sang một vấn đề phức tạp hơn: Doanh nghiệp có biết những tài khoản nào đang nắm quyền kiểm soát các hệ thống quan trọng, quyền truy cập đã thay đổi như thế nào và dữ liệu nào thực sự an toàn để phục hồi sau sự cố?
Hai cập nhật của Commvault trong tháng 10/2026 cho thấy định hướng này ngày càng rõ nét.
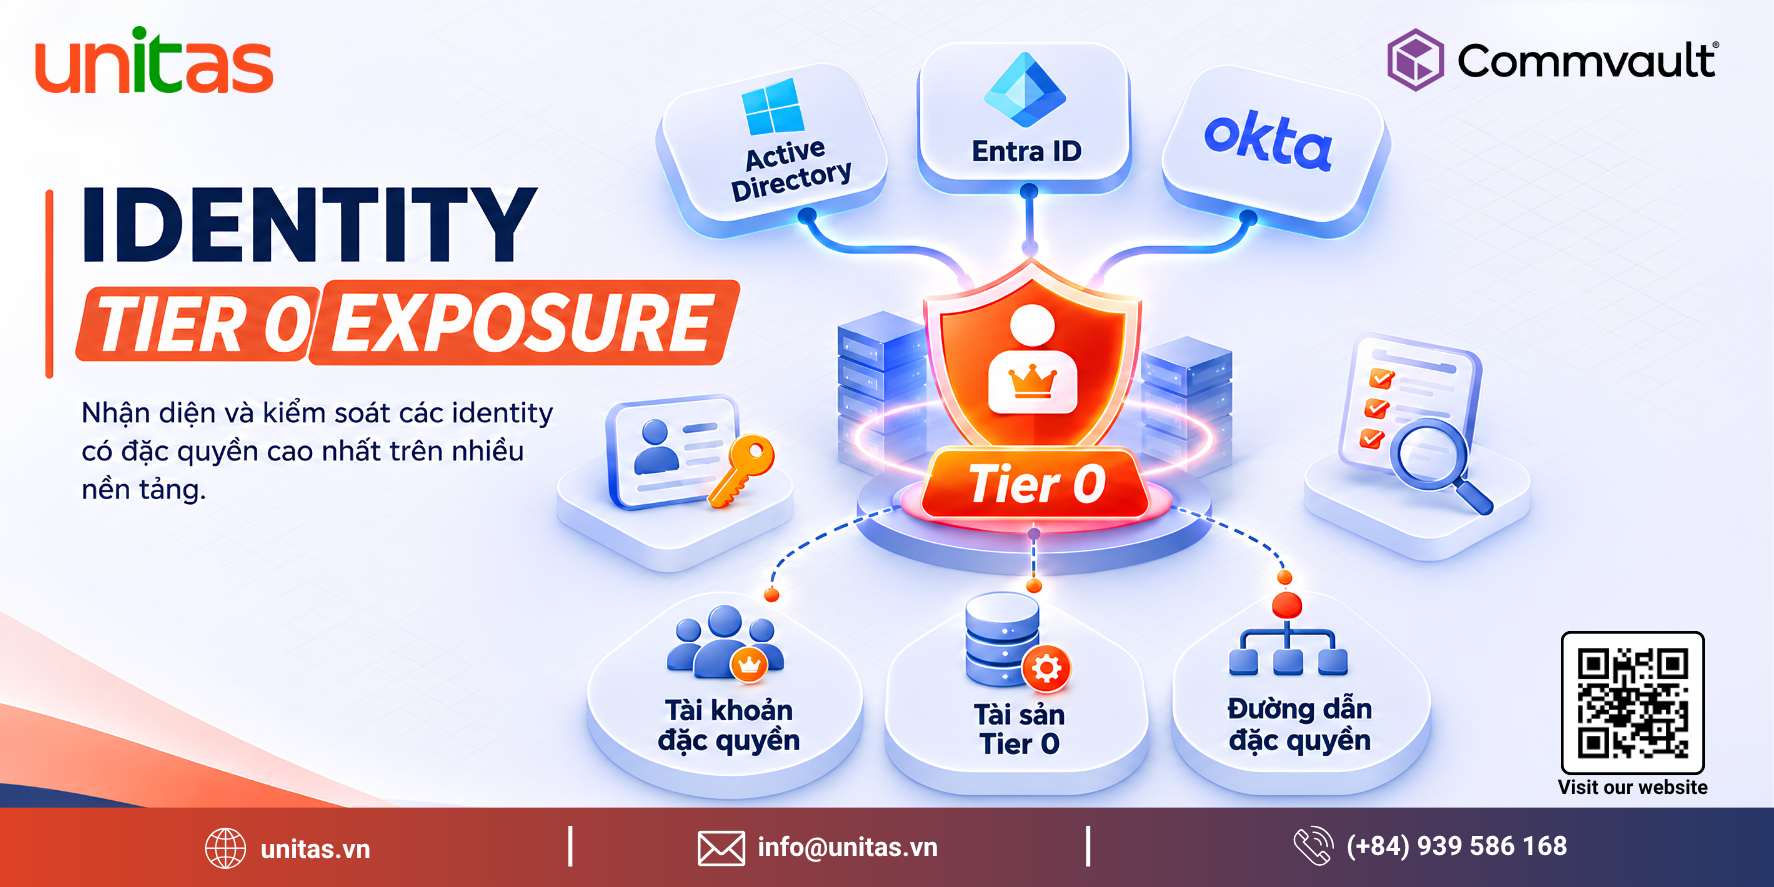
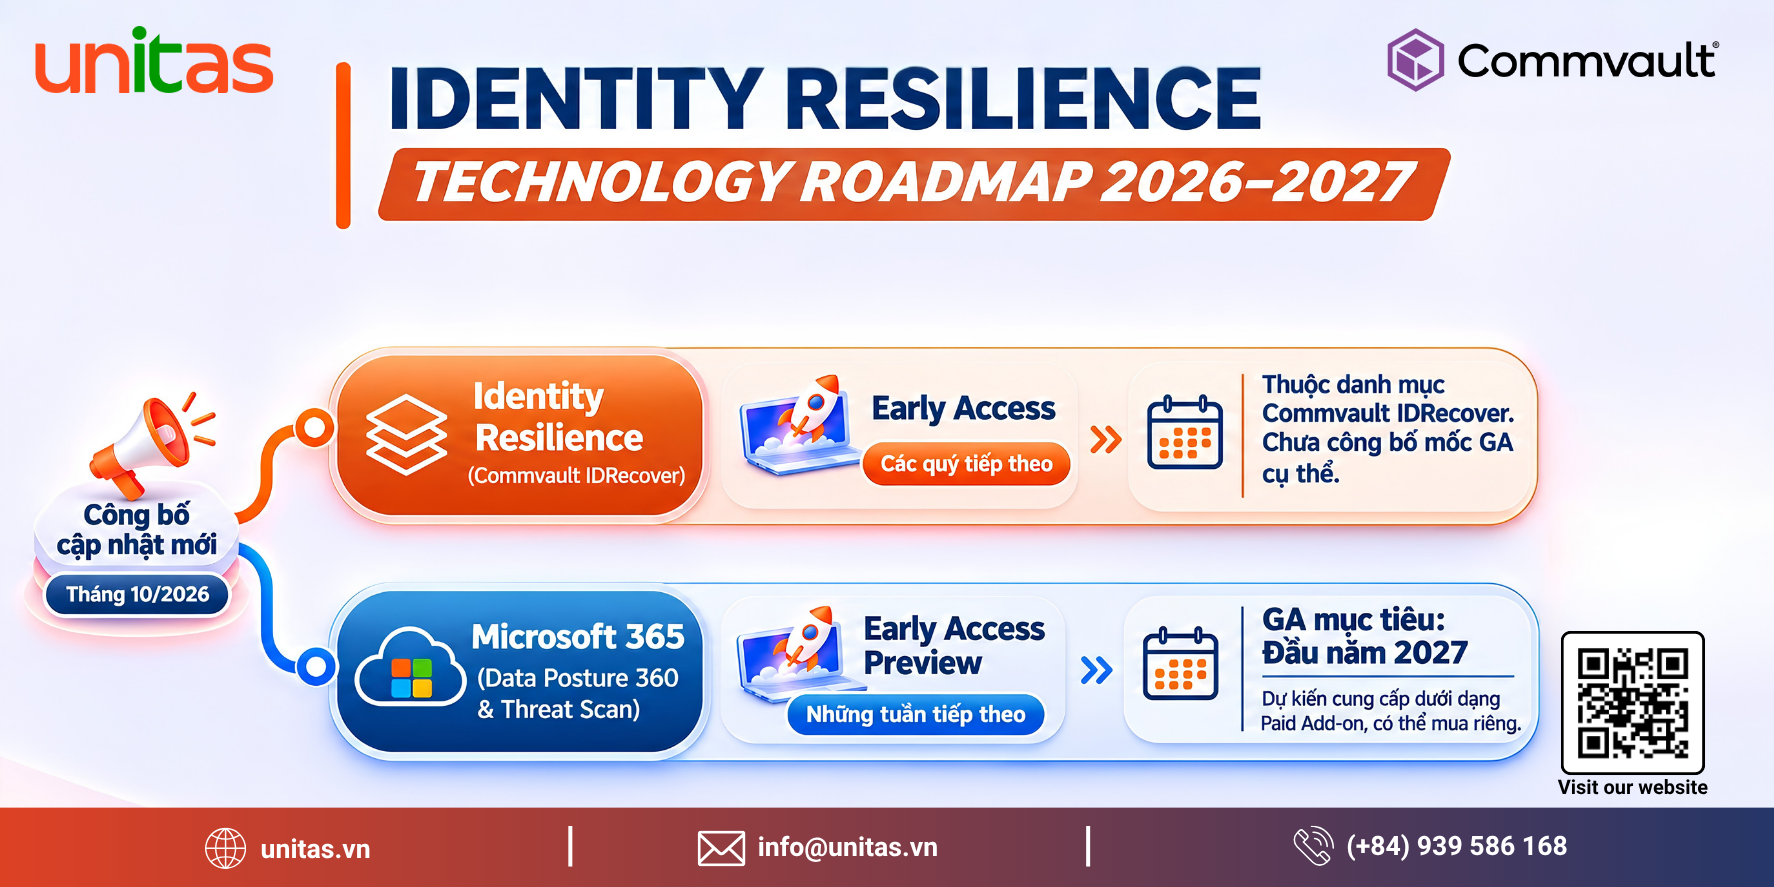
Theo thông cáo chính thức ngày 28/10/2026 của Commvault, hãng công bố các khả năng mới liên quan đến Identity Resilience, gồm cross-provider identity auditing trên Active Directory, Entra ID và Okta; nhận diện Tier 0 exposure; cùng AI-guided recommendations hỗ trợ remediation và recovery. Các khả năng identity attack intelligence và cross-provider auditing được lên kế hoạch early access trong các quý tới và sẽ thuộc danh mục Commvault IDRecover.
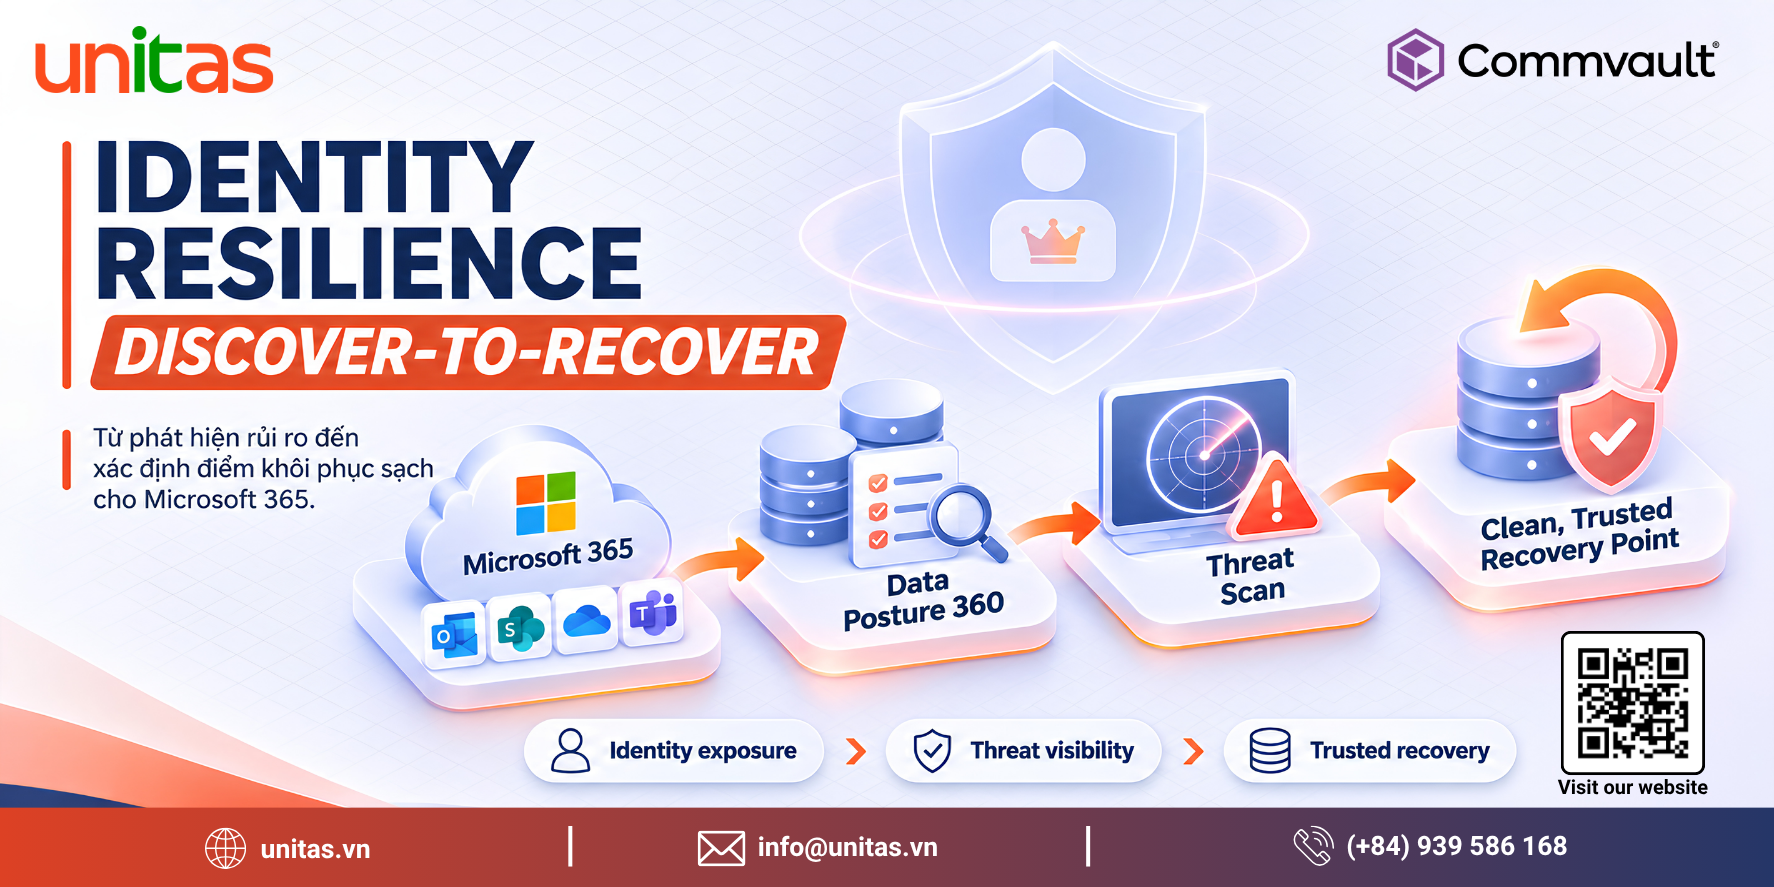
Trước đó, trong thông cáo ngày 15/10/2026 về Discover-to-Recover cho Microsoft 365, Commvault giới thiệu Data Posture 360 nhằm nhận diện dữ liệu nhạy cảm và rủi ro phơi lộ thông tin. Đồng thời, Threat Scan được thiết kế để phát hiện malware, ransomware, hoạt động mã hóa bất thường và các chỉ báo xâm phạm (Indicators of Compromise – IoC) trong dữ liệu Exchange, OneDrive, SharePoint và Teams đã được bảo vệ. Những tín hiệu về mối đe dọa sau đó hỗ trợ xác định các điểm khôi phục sạch và đáng tin cậy (Clean, Trusted Recovery Points).
Điểm đáng chú ý không chỉ nằm ở từng tính năng riêng lẻ. Khi nhìn từ góc độ chiến lược Cyber Resilience, hai nhóm công bố này cho thấy tầm quan trọng của việc kết nối ba yêu cầu vốn thường được quản lý tách biệt:
| Identity Exposure → Threat Visibility → Trusted Recovery. |
Đối với doanh nghiệp đang sử dụng nhiều Identity Provider, Microsoft 365 và hạ tầng Hybrid, đây là hướng tiếp cận đáng quan tâm khi đánh giá khả năng bảo vệ và phục hồi hệ thống sau sự cố an ninh mạng.
Identity Resilience Commvault thay đổi cách nhìn về identity risk như thế nào?
Trong nhiều môi trường doanh nghiệp, Identity Security thường được tiếp cận thông qua các hoạt động xác thực (Authentication) và kiểm soát quyền truy cập (Access Control).
Tuy nhiên, khi một attacker chiếm được một identity có đặc quyền cao, họ không nhất thiết phải xâm nhập từng máy chủ hoặc ứng dụng riêng lẻ. Identity bị xâm phạm có thể trở thành con đường để tiếp cận và kiểm soát nhiều tài nguyên quan trọng cùng lúc.
Theo Commvault, 80% doanh nghiệp lớn sử dụng nhiều Identity Provider, bao gồm các nền tảng như Active Directory, Entra ID và Okta. Điều này làm gia tăng độ phức tạp trong việc quản lý danh tính người dùng (Human Identity), danh tính phi con người (Non-human Identity), quyền truy cập và chính sách bảo mật.
Vì vậy, Identity Resilience của Commvault không chỉ tập trung vào việc phát hiện tài khoản hoặc hoạt động đáng ngờ. Cách tiếp cận mới đặt câu hỏi sâu hơn: Ai đang kiểm soát các tài sản định danh quan trọng nhất? Những quyền truy cập đó đã thay đổi như thế nào? Và trạng thái đáng tin cậy nào cần được phục hồi khi xảy ra sự cố?
Tier 0 exposure: không phải mọi quyền đặc quyền đều có mức rủi ro như nhau
Một trong những trọng tâm của cập nhật Identity Resilience từ Commvault là Tier 0 exposure.
Tier 0 có thể hiểu là nhóm tài sản thuộc hạ tầng định danh có mức đặc quyền cao nhất, cùng những tài khoản hoặc quyền truy cập có khả năng kiểm soát các tài sản đó.
Với một danh mục Tier 0 đầy đủ (Tier 0 Inventory), đội ngũ IT và Security có thể nhận diện những mối quan hệ truy cập tiềm ẩn nguy cơ trao quyền kiểm soát các hệ thống định danh quan trọng cho kẻ tấn công.
Điều này tạo ra một thay đổi trong cách ưu tiên xử lý rủi ro.
Thay vì rà soát hàng nghìn tài khoản và quyền truy cập theo cùng một mức độ ưu tiên, doanh nghiệp có thể bắt đầu bằng những câu hỏi:
- Tài khoản nào có khả năng kiểm soát nhiều identity quan trọng nhất?
- Quyền nào có thể trở thành đường đi tới domain, directory hoặc các nhóm quản trị đặc quyền?
- Một thay đổi nhỏ trong Group Membership có đang vô tình mở rộng phạm vi đặc quyền?
Với cách tiếp cận Identity Resilience của Commvault, Tier 0 không đơn thuần là danh sách các tài khoản Administrator. Mục tiêu là làm rõ mối quan hệ giữa Identity, Permission và khả năng kiểm soát hệ thống, từ đó giúp doanh nghiệp ưu tiên những rủi ro có mức độ ảnh hưởng lớn nhất.
Multi-IDP auditing: Quan sát thay đổi vượt khỏi một directory đơn lẻ
Một doanh nghiệp có thể đồng thời vận hành Active Directory cho hạ tầng truyền thống, Entra ID cho Microsoft 365 và các dịch vụ Cloud, đồng thời sử dụng Okta để quản lý quyền truy cập vào những ứng dụng SaaS.
Khi đó, việc kiểm toán riêng lẻ từng hệ thống có thể tạo ra những điểm mù trong giám sát bảo mật (Blind Spots).
Khả năng cross-provider identity auditing được Commvault công bố hướng tới việc cung cấp khả năng quan sát các thay đổi liên quan đến danh tính, quyền truy cập và cấu hình kiểm soát truy cập trên Active Directory, Entra ID và Okta.
Đây là lớp quan trọng của Identity Resilience Commvault, bởi rủi ro liên quan đến hệ thống định danh không nhất thiết chỉ giới hạn trong một Identity Provider.
Ví dụ, một thay đổi Group Membership có thể không cho thấy rủi ro đáng kể khi được xem xét riêng lẻ. Tuy nhiên, nếu tài khoản đó đồng thời có quyền truy cập vào những hệ thống khác, phạm vi ảnh hưởng tiềm ẩn có thể lớn hơn đáng kể.
Multi-IDP auditing được thiết kế nhằm hỗ trợ đội ngũ Security chuyển từ câu hỏi: “Có thay đổi gì trong directory này?”
sang: “Thay đổi này ảnh hưởng như thế nào đến quyền kiểm soát trong toàn bộ môi trường định danh?”
Đây là khác biệt quan trọng khi doanh nghiệp sử dụng nhiều Identity Provider và số lượng Non-human Identity phục vụ API, Automation và AI Agent tiếp tục gia tăng.
AI-guided remediation: hỗ trợ phân tích, không thay thế quyết định chuyên môn
Theo công bố về các khả năng Identity Resilience mới, Commvault giới thiệu AI-guided recommendations nhằm giúp đội ngũ hiểu nguyên nhân tồn tại của những điểm phơi lộ rủi ro và cách xử lý các quyền truy cập không an toàn.
Đồng thời, các khả năng được công bố còn hướng đến việc hỗ trợ hoàn tác (Rollback) những thay đổi không mong muốn và phục hồi cấu hình định danh đáng tin cậy (Trusted Identity Configurations).
Từ góc độ vận hành, đây là một lớp hỗ trợ quan trọng.
Một cảnh báo cho biết quyền truy cập đã thay đổi chưa đủ để người quản trị đưa ra quyết định xử lý. Đội ngũ IT và Security còn cần xác định:
- Quyền truy cập này được cấp từ đâu?
- Những tài khoản hoặc thành phần nào đang phụ thuộc vào quyền đó?
- Ứng dụng nào có thể bị ảnh hưởng nếu quyền truy cập bị thu hồi?
- Nên hoàn tác thay đổi hay áp dụng cấu hình mới?
- Trạng thái nào mới thực sự được xem là đáng tin cậy?
Do đó, AI-guided remediation nên được hiểu là một lớp hỗ trợ điều tra, phân tích và đưa ra khuyến nghị xử lý. Nó không loại bỏ nhu cầu xác nhận của Identity, IT hoặc Security team.
Trong chiến lược Identity Resilience, con người vẫn đóng vai trò quan trọng trong việc đánh giá bối cảnh kinh doanh, chấp nhận rủi ro và phê duyệt các thay đổi có thể ảnh hưởng đến hoạt động của doanh nghiệp.
Từ Identity Resilience Commvault đến Discover-to-Recover cho Microsoft 365: “Identity chỉ là một nửa của bài toán.”
Kiểm soát và phục hồi hệ thống định danh là một phần của bài toán Cyber Resilience. Tuy nhiên, doanh nghiệp còn phải giải quyết một vấn đề khác: Làm thế nào để biết dữ liệu nào thực sự an toàn trước khi đưa trở lại môi trường vận hành?
Đây là lý do hướng tiếp cận Discover-to-Recover mà Commvault công bố cho Microsoft 365 trở nên đáng chú ý.
Theo thông cáo Discover-to-Recover của Commvault, Data Posture 360 được thiết kế để map dữ liệu nhạy cảm như thông tin định danh cá nhân (Personally Identifiable Information – PII) và tài sản trí tuệ (Intellectual Property), trong môi trường Microsoft 365. Khả năng này cũng giúp nhận diện những rủi ro phơi lộ dữ liệu để doanh nghiệp có cơ sở ưu tiên ứng phó.
Trong khi đó, Commvault Threat Scan được công bố với khả năng phát hiện malware, ransomware, hoạt động mã hóa, những bất thường trong dữ liệu và các chỉ báo xâm phạm trên dữ liệu Exchange, OneDrive, SharePoint và Teams đã được bảo vệ.
Sự khác biệt cần làm rõ là:
- Discover sensitive data trả lời câu hỏi: “Dữ liệu quan trọng và nhạy cảm đang nằm ở đâu?”
- Threat Scan và clean recovery trả lời câu hỏi: “Dữ liệu nào có dấu hiệu bị xâm phạm, và điểm khôi phục nào đủ đáng tin cậy để lựa chọn ?”
Hai câu hỏi này liên quan nhưng không đồng nghĩa với nhau.
Một tập dữ liệu có thể chứa thông tin đặc biệt quan trọng nhưng đồng thời đã bị xâm phạm. Ngược lại, việc sở hữu một bản backup không đồng nghĩa với việc bản backup đó là điểm khôi phục phù hợp sau sự cố an ninh mạng.
Đây là lý do Identity Resilience Commvault có thể được nhìn rộng hơn như một phần của chiến lược continuous recovery: trước khi phục hồi, doanh nghiệp phải hiểu rõ trạng thái của hệ thống định danh (Identity State), trạng thái dữ liệu (Data State) và các dấu hiệu mối đe dọa (Threat State).
Clean recovery: tại sao “có backup” chưa phải câu trả lời cuối cùng?
Trong một cuộc tấn công, thách thức không chỉ là restore nhanh.
Nếu doanh nghiệp restore một bản dữ liệu vẫn chứa malware hoặc dấu hiệu compromise, doanh nghiệp có thể đưa threat trở lại môi trường vận hành.
Trong thông cáo về Microsoft 365 Recovery, Commvault mô tả Threat Scan là khả năng sử dụng các tín hiệu phát hiện mối đe dọa để hỗ trợ cô lập nội dung bị xâm phạm và xác định những điểm khôi phục sạch, đáng tin cậy (Clean, Trusted Recovery Points). Điều này nhằm giảm nguy cơ tái nhiễm và hỗ trợ quá trình phục hồi dữ liệu Microsoft 365 an toàn hơn.
Một khả năng đáng chú ý khác là áp dụng thông tin tình báo về mối đe dọa hiện tại (Threat Intelligence) để kiểm tra lại những bản backup lịch sử được lưu trữ trên Immutable Storage.
Điều này có ý nghĩa bởi một mối đe dọa có thể chưa được nhận diện vào thời điểm backup ban đầu được tạo.
Khi xuất hiện các chữ ký nhận diện (Signatures), chỉ báo xâm phạm hoặc thông tin Threat Intelligence mới, doanh nghiệp có thể đánh giá lại những bản backup trước đó nhằm phát hiện các mối đe dọa từng bị bỏ sót.
Từ góc độ Cyber Resilience, hiệu quả phục hồi vì vậy không nên chỉ được đánh giá thông qua Recovery Point Objective (RPO) và Recovery Time Objective (RTO).
Doanh nghiệp cần bổ sung một câu hỏi quan trọng: “Điểm khôi phục được lựa chọn có thực sự sạch và đáng tin cậy hay không?”
Việc không phát hiện dấu hiệu xâm phạm không đồng nghĩa với bảo đảm tuyệt đối về tính an toàn. Doanh nghiệp vẫn cần thực hiện các bước kiểm tra và xác minh phù hợp trước khi đưa dữ liệu trở lại môi trường vận hành.
Roadmap Commvault 10/2026: cần phân biệt rõ early Access và GA
Đây là điểm đặc biệt quan trọng khi đánh giá các cập nhật tháng 10/2026.
Theo công bố Identity Resilience ngày 28/10/2026, Commvault cho biết Identity Attack Intelligence và Cross-provider Identity Auditing được lên kế hoạch Early Access trong các quý tiếp theo và sẽ thuộc danh mục Commvault IDRecover.
Điều này không đồng nghĩa với việc các khả năng trên đã được phát hành rộng rãi (General Availability – GA) tại thời điểm công bố.
Trong khi đó, theo công bố Discover-to-Recover ngày 15/10/2026, Threat Scan và Data Posture 360 cho Microsoft 365 được lên kế hoạch Early Access Preview, với General Availability nhắm tới đầu năm 2027. Hai khả năng này dự kiến được cung cấp dưới dạng paid add-on cho Commvault Backup & Recovery for Microsoft 365 và có thể được mua độc lập.
Điều này có hai ý nghĩa đối với doanh nghiệp.
- Thứ nhất, không nên xây dựng kế hoạch đầu tư dựa trên giả định rằng toàn bộ khả năng được công bố đã sẵn sàng sử dụng trong môi trường Production.
- Thứ hai, đây lại là thời điểm phù hợp để đánh giá kiến trúc hiện tại và xác định khoảng trống.
Doanh nghiệp có thể bắt đầu bằng việc rà soát Tier 0, xác định các Identity Provider đang sử dụng, đánh giá khả năng kiểm toán thay đổi quyền truy cập, xem xét quy trình Microsoft 365 Recovery và kiểm tra liệu các điểm khôi phục hiện tại đã được xác minh về độ tin cậy hay chưa.
Doanh nghiệp nên đánh giá Identity Resilience từ đâu?
Thay vì bắt đầu bằng danh sách sản phẩm, doanh nghiệp có thể đánh giá mức độ sẵn sàng theo một chuỗi logic:
- Xác định identity provider đang sử dụng: Active Directory, Entra ID, Okta hoặc môi trường kết hợp.
- Xây dựng inventory cho Tier 0 và xác định account có quyền kiểm soát các identity quan trọng.
- Kiểm tra khả năng phát hiện permission, group membership và policy change giữa nhiều provider.
- Xác định dữ liệu nhạy cảm trong Microsoft 365 và mức exposure tương ứng.
- Kiểm tra backup có khả năng threat hunting và đánh giá historical copies hay không.
- Xác định quy trình chứng minh một recovery point là clean và trusted.
- Thiết lập approval và expert review trước remediation hoặc rollback.
Điểm quan trọng của Identity Resilience không đơn thuần nằm ở việc bổ sung một Dashboard giám sát hệ thống định danh.
Giá trị lớn hơn nằm ở khả năng kết nối việc quan sát rủi ro, phát hiện mối đe dọa và xác minh trạng thái phục hồi thành một chiến lược Cyber Resilience có thể đánh giá và kiểm chứng.
Identity Resilience Commvault: từ “ai có quyền?” đến “phục hồi trạng thái nào?”
Một chiến lược identity security truyền thống thường kết thúc ở việc phát hiện access bất thường hoặc vô hiệu hóa những tài khoản bị xâm phạm.
Tuy nhiên, hậu quả của một cuộc tấn công có thể tiếp tục tồn tại ngay cả khi quyền truy cập của kẻ tấn công đã bị thu hồi.
- Permission có thể đã thay đổi.
- Group membership có thể đã bị chỉnh sửa.
- Policy và trust relationship có thể không còn ở trạng thái ban đầu.
- Dữ liệu Microsoft 365 có thể đã bị mã hóa hoặc cài payload trước khi sự cố được phát hiện.
Vì vậy, câu hỏi cuối cùng của Identity Resilience Commvault không chỉ là: “Ai đang có quyền?”
Mà phải là: “Trạng thái đáng tin cậy trước sự cố là gì, và chúng ta có thể đưa identity cùng dữ liệu quay về trạng thái đó nhanh đến đâu?”
Đây chính là điểm giao nhau giữa Identity Resilience và Cyber Recovery: không chỉ ngăn chặn mối đe dọa, mà còn xây dựng khả năng xác minh và phục hồi những thành phần quan trọng về trạng thái đáng tin cậy sau sự cố.
Doanh nghiệp muốn tìm hiểu thêm về các giải pháp bảo vệ dữ liệu, identity và cyber resilience có thể tham khảo thông tin tại Unitas Việt Nam.
Đánh giá Identity Risk trước khi xây dựng kế hoạch Recovery
Doanh nghiệp đang sử dụng Active Directory, Entra ID, Okta hoặc Microsoft 365 nhưng chưa có cái nhìn đầy đủ về Tier 0 exposure, thay đổi quyền đa hệ thống và khả năng xác định clean recovery point?
Unitas có thể cùng đội ngũ IT/Security thực hiện buổi đánh giá ban đầu về Identity Resilience và xác định các khoảng trống cần ưu tiên.
Phạm vi trao đổi có thể tập trung vào Tier 0 inventory, multi-IDP visibility, identity change auditing, Microsoft 365 data exposure, backup threat detection và quy trình xác định trusted recovery point.
Liên hệ Unitas để tư vấn đánh giá Identity Risk và xây dựng lộ trình Identity Resilience phù hợp với môi trường doanh nghiệp.
- Hotline: (+84) 939 586 168
- Email: info@unitas.vn
- Website: https://unitas.vn
- Zalo OA: https://zalo.me/1357934001194624118
- LinkedIn: https://www.linkedin.com/company/unitasvietnam