AI Security và Cyber Resilience: Vì sao phải đi cùng AI ngay từ đầu?
AI security và cyber resilience không nên là lớp bảo vệ được bổ sung sau khi doanh nghiệp đã đưa AI vào production.
Khi AI phát triển từ các chatbot đơn giản sang những hệ thống agentic có khả năng thực hiện tác vụ, tương tác với dữ liệu và kết nối sâu hơn vào môi trường công nghệ của doanh nghiệp, phạm vi rủi ro cũng mở rộng theo.
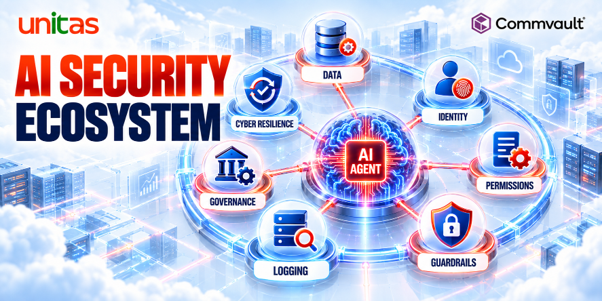
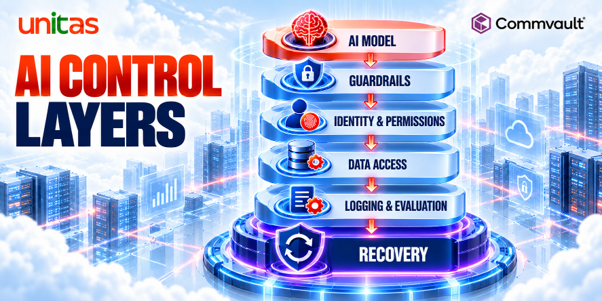
Trong bài The Future of AI Is a Shared Endeavor, Commvault nhấn mạnh rằng [AI security không chỉ giới hạn ở việc bảo vệ model mà còn liên quan đến identity, permissions, guardrails, logging, evaluation và toàn bộ môi trường nơi AI agent hoạt động].
Đây là một lưu ý quan trọng về cách doanh nghiệp nên tiếp cận AI.
Câu hỏi không còn chỉ là:
| “Model này hoạt động chính xác đến đâu?” |
Mà cần mở rộng thành:
| “AI được phép truy cập dữ liệu nào, thực hiện hành động gì, ai có thể kiểm soát nó và doanh nghiệp sẽ phục hồi như thế nào nếu xảy ra sự cố?” |
Vì vậy, security, governance và cyber resilience cần được thiết kế cùng AI ngay từ giai đoạn đầu.
AI Security và Cyber Resilience không chỉ là bảo vệ AI Model
Một trong những sai lầm dễ gặp khi triển khai AI là tập trung phần lớn nguồn lực vào model.
Model security rõ ràng quan trọng. Nhưng model chỉ là một thành phần trong một hệ thống lớn hơn.
Một AI agent có thể được kết nối với database, API, SaaS application, file repository, cloud infrastructure hoặc các hệ thống nghiệp vụ quan trọng.
Điều đó đồng nghĩa với việc một hệ thống AI an toàn cần được xem xét trong toàn bộ môi trường mà AI hoạt động, thay vì chỉ tập trung vào riêng model AI.
Commvault cho rằng một trong những nguyên tắc quan trọng là doanh nghiệp cần hiểu rõ hệ thống và dữ liệu của mình trước khi có thể bảo vệ chúng hiệu quả. Quan điểm này xuất phát từ kinh nghiệm của hãng trong cyber resilience, data trust và recovery.
Identity và Permissions trở thành lớp kiểm soát cốt lõi
Khi AI chỉ đưa ra câu trả lời, phạm vi rủi ro tương đối dễ hình dung.
Nhưng khi AI agent có quyền thực hiện hành động, vấn đề thay đổi hoàn toàn.
Một agent có thể:
- Đọc tài liệu nội bộ
- Truy xuất database
- Gửi email
- Gọi API
- Cập nhật record
- Khởi chạy workflow
- Tương tác với cloud resource
Trong môi trường này, AI security và cyber resilience phải bắt đầu bằng câu hỏi về identity.
AI agent đang sử dụng identity nào?
Identity đó có những quyền gì?
Quyền truy cập có được giới hạn theo nguyên tắc least privilege hay không?
Có thể thu hồi quyền nhanh chóng khi agent hoạt động bất thường không?
Commvault chỉ ra rằng [identity và permissions là hai thành phần của môi trường AI security rộng hơn và có tác động trực tiếp đến cách agent hoạt động].
Vì vậy, AI governance không nên tồn tại tách biệt khỏi Identity and Access Management.
Một agent có khả năng mạnh nhưng sở hữu permission quá rộng có thể tạo ra rủi ro lớn hơn nhiều so với một model chỉ đơn thuần tạo nội dung.
Guardrails, Logging và Evaluation phải đi cùng AI từ đầu
Một thành phần khác của AI security và cyber resilience là khả năng quan sát và kiểm soát hành vi của hệ thống.
Guardrail giúp giới hạn những gì AI có thể thực hiện.
Logging cung cấp bằng chứng về những hành động đã xảy ra.
Evaluation giúp doanh nghiệp kiểm tra xem hệ thống có tiếp tục hoạt động trong phạm vi mong muốn hay không.
Commvault nhấn mạnh rằng [guardrails, logs và evaluation đều là những thành phần cần được xem xét khi đánh giá môi trường nơi AI agent hoạt động].
Điều này đặc biệt quan trọng với agentic AI.
Một chatbot tạo ra câu trả lời không chính xác có thể gây ra vấn đề về chất lượng, nhưng một AI agent tự động thực hiện hành động sai trên production system có thể tạo ra hậu quả vận hành lớn hơn.
Do đó, doanh nghiệp cần có khả năng trả lời:
- AI đã làm gì?
- AI đã truy cập dữ liệu nào?
- Ai cấp quyền cho hành động đó?
- Có thể truy lại toàn bộ chuỗi quyết định hay không?
- Nếu hành động gây ảnh hưởng đến dữ liệu, doanh nghiệp có khả năng phục hồi trạng thái trước đó không?
Đây chính là điểm AI governance kết nối trực tiếp với cyber resilience.
Open source AI có thể hỗ trợ khả năng kiểm soát và minh bạch
Commvault đã tham gia Open Secure AI Alliance, cộng đồng hướng tới phát triển AI security thông qua open research, shared knowledge và các công cụ thực tiễn.
Một luận điểm đáng chú ý trong bài viết là vai trò của open source AI.
Theo Commvault, [các công cụ AI mã nguồn mở mang lại cho tổ chức khả năng quan sát, kiểm tra, điều chỉnh và củng cố hệ thống khi yêu cầu hoặc mối đe dọa thay đổi].
Điều này không có nghĩa là open source mặc nhiên an toàn hơn closed source.
Giá trị nằm ở khả năng kiểm tra và kiểm soát.
Đội ngũ kỹ thuật có thể hiểu rõ hơn thành phần đang vận hành, điều chỉnh công cụ cho tình huống cụ thể và giảm mức độ phụ thuộc vào một hệ thống duy nhất.
Commvault cũng dẫn trường hợp một sự cố bảo mật liên quan đến AI tại Hugging Face, nơi tổ chức sử dụng open-weight model trên chính hạ tầng của mình để phân tích và kiểm soát tình huống.
Đây là một ví dụ về một nguyên tắc rộng hơn:
Doanh nghiệp càng hiểu rõ hệ thống, dữ liệu và dependency của mình, khả năng phản ứng trước sự cố càng chủ động.
Với AI security và Cyber Resilience, visibility vì thế không chỉ phục vụ compliance.
Nó còn ảnh hưởng trực tiếp đến khả năng điều tra và phục hồi.
Vì sao AI Governance phải được thiết kế trước khi AI mở rộng?
Khi một doanh nghiệp chỉ có một vài AI proof of concept, governance có thể được xử lý bằng quy trình thủ công.
Nhưng mô hình đó khó duy trì khi AI lan rộng sang nhiều phòng ban.
- Marketing sử dụng AI.
- Customer service triển khai AI Agent.
- Developer tích hợp AI vào quy trình phát triển phần mềm.
- Finance sử dụng AI để xử lý và phân tích dữ liệu nội bộ.
- Security cũng sử dụng AI để phân tích và phát hiện các mối đe dọa.
Khi đó, doanh nghiệp có thể nhanh chóng hình thành hàng chục hoặc hàng trăm điểm tương tác giữa AI và dữ liệu doanh nghiệp.
Nếu governance sẽ chỉ được bổ sung sau, đội ngũ IT sẽ phải quay lại trả lời những câu hỏi hóc búa như:
- Dữ liệu nào đã được đưa vào AI?
- Model nào đang được sử dụng?
- Agent đang giữ permission nào?
- Log nằm ở đâu?
- Ai chịu trách nhiệm khi AI thực hiện hành động ngoài dự kiến?
- Đã có recovery plan chưa?
Đây là lý do AI security và Cyber Resilience nên được thiết kế cùng với AI architecture ngay từ đầu.
Governance hiệu quả không nhất thiết đồng nghĩa với việc tạo thêm nhiều quy trình phức tạp.
Mục tiêu là xác định rõ:
- Ownership
- Data classification
- Access policies
- AI usage policy
- Model và agent inventory
- Logging requirement
- Incident response
- Recovery responsibility
Khi các nguyên tắc này được xác định sớm, doanh nghiệp có thể mở rộng AI mà không phải xây lại toàn bộ lớp kiểm soát sau này.
Cyber Resilience là mảnh ghép thường bị bỏ quên trong AI Security
Nhiều chương trình AI security tập trung vào Prevention.
- Làm thế nào để ngăn unauthorized access?
- Làm thế nào để ngăn prompt injection?
- Làm thế nào để bảo vệ model AI?
Đây đều là những câu hỏi quan trọng.
Nhưng trong kiến trúc bảo mật, luôn cần thêm một câu hỏi:
Nếu prevention thất bại thì sao?
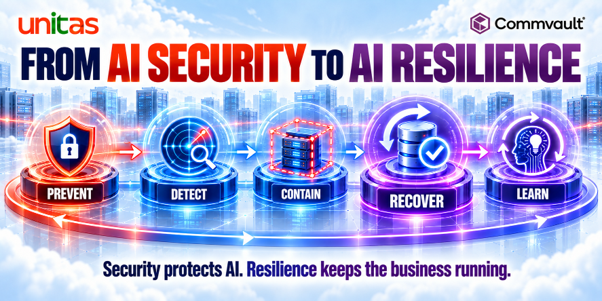
Cyber Resilience bắt đầu từ giả định rằng sự gián đoạn vẫn có thể xảy ra.
Vì vậy, doanh nghiệp không chỉ cần ngăn ngừa sự cố mà còn cần chuẩn bị cho khả năng:
- Dữ liệu bị thay đổi
- Dataset bị hư hỏng
- Credentials bị chiếm quyền
- AI workflow thực hiện hành động không mong muốn
- Production environment bị gián đoạn
- Recovery point cần được xác minh
Commvault mô tả kinh nghiệm Cyber Resilience của hãng xoay quanh việc giúp tổ chức hiểu dữ liệu, duy trì độ tin cậy của dữ liệu và phục hồi khi xảy ra sự cố gián đoạn.
Đây là nơi AI security và Cyber Resilience giao nhau.
AI cần trusted data để hoạt động.
Cyber Resilience giúp doanh nghiệp duy trì và phục hồi trusted data khi môi trường bị gián đoạn.
Một chiến lược AI dài hạn vì thế không nên tách rời Data Protection, Business Continuity và Disaster Recovery.
Doanh nghiệp có thể tham khảo thêm các giải pháp về bảo vệ dữ liệu và an toàn hệ thống tại Unitas để đặt AI security vào trong kiến trúc Cyber Resilience tổng thể.
Không một doanh nghiệp nào có thể tự giải quyết toàn bộ bài toán AI Security
Một điểm mấu chốt trong quan điểm của Commvault là tương lai của AI cần sự hợp tác.
AI phát triển nhanh đến mức một vendor, một security team hay một doanh nghiệp khó có thể tự sở hữu toàn bộ câu trả lời cho bài toán này.
Commvault cho rằng [việc kết hợp chuyên môn, nghiên cứu và kinh nghiệm thực tế giữa nhiều tổ chức có thể giúp cộng đồng hiểu rõ các rủi ro mới và phản ứng nhanh hơn trước tốc độ phát triển của AI].
Đây cũng là lý do hãng tham gia Open Secure AI Alliance cùng NVIDIA và các tổ chức khác.
Mô hình hợp tác đặc biệt phù hợp với Agentic AI.
Khi Agent tương tác với các hệ thống model, identity, data platform, infrastructure và security từ nhiều nhà cung cấp khác nhau, việc bảo mật không thể chỉ giới hạn trong phạm vi của một sản phẩm riêng lẻ.
Các vendor cần chia sẻ các nghiên cứu.
Security team cần phối hợp với Data team.
AI engineer cần hiểu governance.
Infrastructure team cần tham gia vào recovery planning.
Business owner cần xác định mức độ rủi ro chấp nhận được.
Vì vậy, AI security và Cyber Resilience là trách nhiệm liên chức năng, không phải nhiệm vụ riêng của một đội.
Checklist: Doanh nghiệp đã sẵn sàng đưa AI vào production chưa?
Trước khi mở rộng AI từ pilot sang production, doanh nghiệp có thể kiểm tra một số câu hỏi:
- Data: AI đang truy cập dữ liệu gì? Dữ liệu đã được phân loại chưa?
- Identity: Agent sử dụng identity nào và permission có tuân thủ nguyên tắc least privilege không?
- Governance: Ai chịu trách nhiệm phê duyệt AI use case và policy?
- Guardrails: Có giới hạn cụ thể đối với các hành động AI được phép thực hiện không?
- Logging: Có thể audit lại input, output và action quan trọng hay không?
- Evaluation: Có cơ chế kiểm tra hành vi của AI theo thời gian không?
- Incident Response: Security team có playbook cho các sự cố liên quan đến AI chưa?
- Cyber Resilience: Nếu dữ liệu hoặc hệ thống bị ảnh hưởng, doanh nghiệp có clean recovery point và quy trình phục hồi đã được kiểm thử không?
Nếu nhiều câu trả lời vẫn là “chưa rõ”, doanh nghiệp có thể cần củng cố governance và resilience trước khi mở rộng quy mô AI.
Tương lai AI không chỉ được quyết định bởi model mạnh đến đâu
AI tiếp tục phát triển về khả năng, mức độ tự chủ và phạm vi kết nối với hệ thống doanh nghiệp.
Nhưng khả năng công nghệ tăng lên cũng đồng nghĩa với việc doanh nghiệp phải mở rộng cách tiếp cận về bảo mật.
AI security và Cyber Resilience cần bao phủ không chỉ model, mà cả identity, permissions, guardrails, logging, evaluation, trusted data và recovery.
Đồng thời, governance phải được xây dựng trước khi AI mở rộng quy mô, thay vì trở thành dự án khắc phục sau khi hàng loạt use case AI đã được triển khai trong môi trường production.
Thông điệp quan trọng từ quan điểm của Commvault là tương lai của AI cần sự phối hợp giữa vendor, cộng đồng nghiên cứu, security team, data team và chính các doanh nghiệp sử dụng AI.
AI có thể phát triển rất nhanh.
Nhưng một chiến lược AI bền vững cần bảo đảm rằng doanh nghiệp vẫn hiểu dữ liệu, kiểm soát quyền truy cập và có khả năng phục hồi khi sự cố gián đoạn xảy ra.
Đọc bài gốc “The Future of AI Is a Shared Endeavor” từ Commvault
Xây dựng AI trên nền tảng Cyber Resilience ngay từ đầu
Doanh nghiệp đang triển khai AI nhưng chưa kết nối AI Governance với Data Protection và Cyber Resilience?
Unitas có thể cùng đội ngũ IT và Security rà soát cách dữ liệu, quyền truy cập, recovery và resilience được đặt trong kiến trúc AI tổng thể.
🔹 Đánh giá yêu cầu Data Protection cho AI workload
🔹 Rà soát Cyber Resilience và khả năng phục hồi dữ liệu
🔹 Tìm hiểu các giải pháp Commvault phù hợp với môi trường doanh nghiệp
🔹 Nhận thông tin và đăng ký các chương trình/sự kiện về Cyber Resilience cùng Unitas
👉 Liên hệ Unitas để trao đổi về cách đưa Security, Governance và Cyber Resilience vào chiến lược AI ngay từ giai đoạn thiết kế.
- Hotline: (+84) 939 586 168
- Email: info@unitas.vn
- Website: unitas.vn
- Zalo OA: https://zalo.me/1357934001194624118
- Facebook: https://www.facebook.com/UnitasCompany